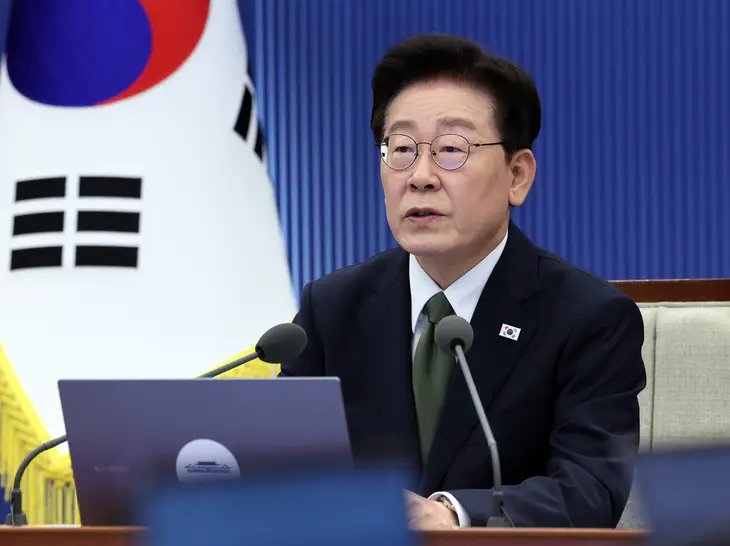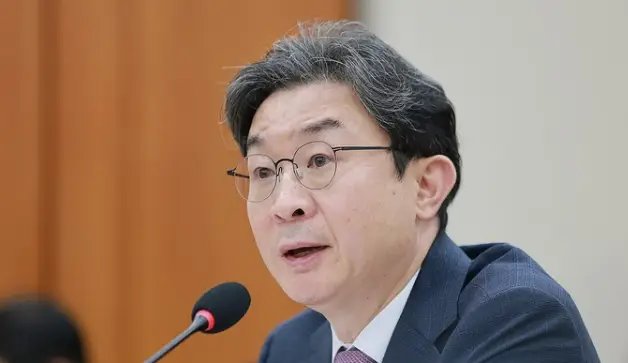
▲이억원 금융위원장.
최근 은행과 제2금융권에서 발생한 해킹 사고가 동일 공격자에 의해 이뤄진 정황이 포착됐다. 해킹사고에 인공지능(AI) 도구를 이용해 여러 금융사를 상대로 자동화된 공격을 벌였을 가능성이 제기된다.
4일 금융당국에 따르면 신한은행, KB국민은행, 하나은행, BNK부산은행과 예가람저축은행, 웰컴저축은행, 현대캐피탈 등 침해 사고가 발생한 7개 금융회사에서 동일 공격자가 사용한 것으로 추정되는 인터넷주소(IP)가 여러 곳에서 확인됐다.
공격자는 하나의 IP를 사용하지 않고 IP를 계속 바꿔가며 공격을 이어간 것으로 파악된다. 금융당국은 공격자가 AI 도구를 활용해 여러 금융사를 대상으로 대규모 자동화 공격을 시도한 것으로 추정한다.
신한은행이 국회에 제출한 자료에서도 이 같은 공격 양상이 나타났다. 신한은행 해킹 당시 공격자는 한국을 비롯해 미국, 일본, 홍콩, 싱가포르, 베트남, 태국, 영국 등 여러 국가 IP를 이용했다.
신한은행의 경우 직원과 대출모집인이 사용하는 부가시스템에서 정보가 유출이 발생했다. 인터넷뱅킹, 모바일뱅킹 등 고객이 직접 이용하는 서비스에는 영향이 없었으며, 금전 피해도 발생하지 않은 것으로 확인됐다.
금융당국은 해킹 사고를 크게 세 개 유형으로 구분해 대응하기로 했다. 먼저 정보조회 서비스는 본인 확인 절차 없이 대출신청 내역이나 기업 대표 정보를 조회할 수 있도록 시스템이 잘못 설계된 것으로 확인됐다. 이에 따라 금융회사들은 인증 절차가 누락된 서비스는 전수조사해 오류를 수정하거나 서비스를 차단하도록 했다.
프라이빗뱅커(PB), 기업금융전문역(RM) 등이 사용하는 직원 업무지원 서비스는 모바일 단말기에 대한 접근통제가 제대로 적용되지 않거나, 권한 없는 이용자도 접근할 수 있는 웹 취약점이 방치돼 정보가 탈취된 것으로 금융당국은 보고 있다. 금융회사들은 사전에 등록한 단말기로만 관련 서비스에 접속할 수 있도록 통제를 강화하고, 취약한 웹서비스는 즉시 보완해야 한다.
홈페이지에서는 해커가 이미 공개된 보안 취약점을 파고들어 악성코드를 심은 후 고객정보가 담긴 로그파일을 빼낸 것으로 파악됐다. 금융당국은 알려진 취약점은 조치하거나 서비스를 차단하는 등 보안 통제를 강화하도록 했다.
금융감독원은 전 금융권 약 500개사에 공격에 사용된 IP와 보안 유의사항을 전달했다. 은행과 카드사는 오는 6일까지, 증권사, 보험사, 저축은행, 전자금융업자 등은 오는 8일까지 긴급 점검을 완료해야 한다.
점검은 공격 IP 차단과 피해 여부 조사, 외부노축 정보기술(IT)자산·서비스 식별, 보안 강화 여부 등 총 12개 항목이 포함된 체크리스트를 기준으로 진행된다. 미흡 사항이 발견되면 즉시 보완 조치를 해야 한다.
금융당국은 해킹 사고가 발생한 회사를 대상으로 현장 점검을 실시하고, 검사 결과에 따라 취약 요인과 개선 사례를 전 금융권에 공유할 방침이다.
이억원 금융위원장은 이날 열린 긴급상황 대응회의에서 “금융권 전체가 최고 수준의 경각심을 가져야 할 시점”이라고 강조했다.
송두리 기자 dsk@ekn.kr