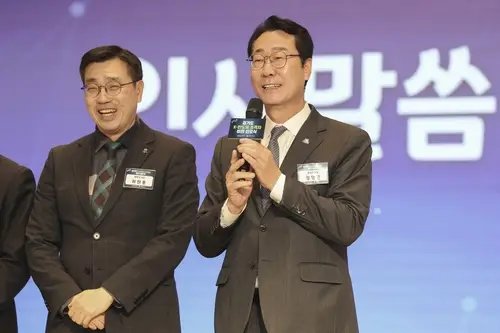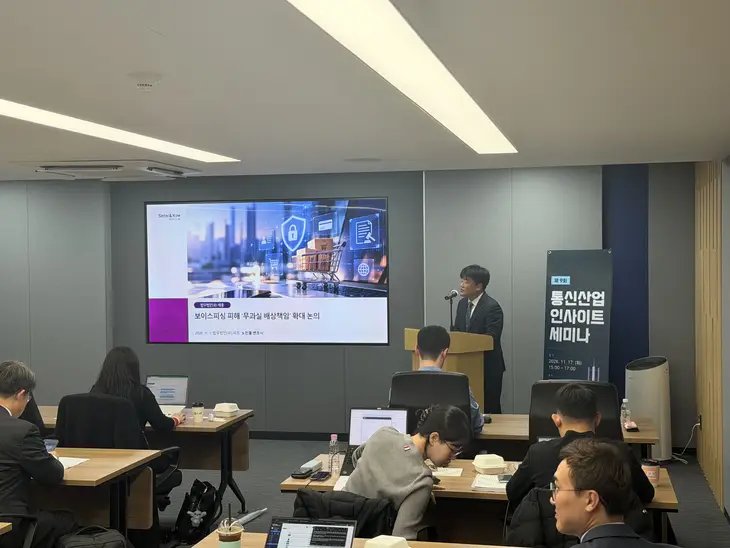
▲17일 서울 강남구 한국통신사업자연합회 사옥에서 개최된 ‘제9회 통신산업 인사이트 세미나’에서 법무법인 세종 노진홍 변호사가 ‘보이스피싱 피해 무과실 배상책임 확대 논의’를 주제로 강연하고 있다. 사진=박주성 기자
보이스피싱 피해에 대한 금융회사의 무과실 배상책임 도입 논의가 통신업계로 확산하는 가운데, 통신사까지 배상책임을 확대하는 것은 법리적으로 무리가 있다는 주장이 나왔다. 금융사와 통신사가 사기 범죄의 발생과 피해를 통제할 수 있는 범위가 다른 만큼, 피해 예방 의무와 금전적 배상책임을 구분해야 한다는 지적이다.
17일 서울 강남구 한국통신사업자연합회 사옥에서 개최된 ‘제9회 통신산업 인사이트 세미나’에서 법무법인 세종 노진홍 변호사는 “금융권의 입장은 ‘보이스피싱 피해에 통신사도 어느 정도 개입돼있고, 해외 사례도 있으니 통신사도 책임을 져야 하는 것 아니냐’는 것”이라며 “금융권이 내세우는 개별 근거들을 뜯어보면 허점이 있다’고 설명했다.
통신사에 대한 보이스피싱 피해 배상책임 논의는 지난 5일 금융위원회가 이억원 위원장 주재로 금융감독원, 금융보안원 등과 함께 개최한 ‘AI시대 보안체계 혁신을 위한 전 금융권 간담회’로 거슬러 올라간다.
당시 금융위원회는 보이스피싱 피해자를 보호하고 금융사의 예방 노력을 확대하기 위해 범죄 피해의 일정 부분을 금융사가 배상토록 하는 내용의 ‘무과실 책임’을 법제화하겠다고 선언했다. 그러면서 “통신수단을 매개로 범죄 피해가 발생하는 보이스피싱 특성 상 통신사 등에 대한 무과실 배상 책임 부여가 필요하다”는 금융권 일각의 의견을 토대로 정부 관계부처와 공론화를 추진하겠다고도 밝혔다.
보이스피싱 범죄 피해에 금융사의 고의나 과실이 없더라도 일정 조건을 충족한 사례에 대해 배상 책임을 전가하는 한편, 이러하 배상 책임을 통신사에도 부과하도록 범부처 차원의 법제화 논의에 나서겠다는 것이다.
이에 대해 노 변호사는 무과실 배상책임의 핵심 원리인 ‘위험책임’을 근거로 금융사와 통신사의 역할을 구분해야 한다고 주장했다. 위험책임은 특정 위험을 직접 관리·통제하는 주체가 해당 위험으로 발생한 손해를 부담해야 한다는 법리다.
노 변호사는 “금융기관은 이상거래탐지시스템(FDS)이나 지급정지 같은 조치를 통해 자금이체라는 결과를 직접 방지할 수 있다”며 “반면 통신사는 통신망을 제공할 뿐 금융거래 영역에 직접 관여할 수 없기 때문에 위험을 지배한다고 보기 어렵다”고 설명했다.
이어 “통신서비스가 이용됐다는 사실만으로 금융 피해에 대한 책임을 지도록 하는 것은 법적으로 인과관계를 인정하기 어렵다”며 “그렇게 되면 스마트폰 제조사나 메신저 플랫폼 사업자 등 범죄 과정에 관여한 모든 주체로 책임이 끝없이 확대될 수 있다”고 지적했다.
그는 금융권이 통신사 배상책임 확대의 근거로 제시한 해외 입법 사례에 대해서도 반박했다. 대표적인 사례가 싱가포르의 ‘공동책임체계(SRF)’다.
싱가포르 SRF는 금융기관과 통신사에 각각 사기 예방 의무를 부과하고, 이를 위반했을 경우 배상책임을 지도록 하는 제도다. 금융기관의 의무 위반 여부를 우선 판단하고, 위반 사항이 없을 경우 통신사의 의무 이행 여부를 살피는 구조다.
노 변호사는 “싱가포르 SRF는 무과실 배상책임이 아니라 부과된 의무를 위반했을 때 책임을 묻는 과실책임 구조”라며 “적용 대상도 문자메시지를 이용한 특정 디지털 피싱에 한정돼 있어 피해자가 직접 송금하는 일반적인 보이스피싱과는 차이가 있다”고 말했다.
오히려 국내 보이스피싱 피해구제 논의에 참고할 만한 사례로는 영국의 승인된 ‘푸시결제 사기(APP)’ 배상제도를 제시했다. 영국은 피해자가 사기범에게 속아 직접 송금한 경우에도 일정 요건에서 금융기관이 피해를 배상하도록 하지만, 통신사는 배상책임 주체에서 제외하고 있다.
노 변호사는 “영국에서는 사기가 결국 결제를 통해 완성되고 금융기관이 자금이체를 직접 통제할 수 있다는 점에서 금융사의 책임을 인정하고 있다”며 “해외 주요국 역시 사기를 예방하는 역할과 실제 금융 피해에 대한 배상책임을 구분해 제도를 설계하고 있다”고 강조했다.
통신사에 배상책임을 부과할 경우 통신비밀 보호와 충돌할 수 있다는 우려도 제기했다. 통신사가 보이스피싱 피해를 실질적으로 통제하려면 통화나 메시지의 내용을 확인해야 하지만, 이는 이용자의 통신비밀을 침해할 수 있다는 게 노 변호사의 설명이다.
그는 “통신사가 통화 내용이나 트래픽을 들여다볼 수 있다면 위험을 지배한다고 볼 여지도 있겠지만, 재산적 피해를 막기 위해 통신비밀이라는 중요한 가치를 침해할 수 있는지는 별개의 문제”라고 말했다.
이어 “통신사에 배상책임을 부과하면 사업자는 책임을 피하기 위해 범죄 여부가 불확실한 경우에도 선제적으로 통신을 차단하려 할 수 있다”며 “이 과정에서 긴급한 연락이나 기업의 정상적인 업무 통화까지 차단될 우려가 있다”고 했다.
다만 노 변호사는 통신사의 보이스피싱 예방 의무 자체는 인정돼야 한다고 첨언했다. 기존의 불법 통신 차단과 이용자 보호 조치를 강화하되, 금융 피해에 대한 금전적 배상책임과는 구분해야 한다는 것이다.
그는 “통신사가 보이스피싱을 예방하기 위해 할 수 있는 역할은 당연히 해야 한다”면서도 “지금 필요한 것은 무리하게 배상책임 주체를 확대하는 것이 아니라 기존 정책의 효과를 검증하고 어떤 부분을 보완할 것인지에 초점을 맞추는 것”이라고 말했다.
박주성 기자 wn107@ekn.kr